Sofreu um incidente? Tenha suporte especializado em tempo real
Centro de Operações de Segurança

Vigilância constante e proteção de primeira classe com CSOC

Proteja sua empresa em tempo real

CSOC é uma central de comando e controle que nunca dorme

Dedicada ao monitoramento, detecção e resposta rápida a incidentes. 24 horas por dia, 7 dias por semana.

Como funciona

Como funciona

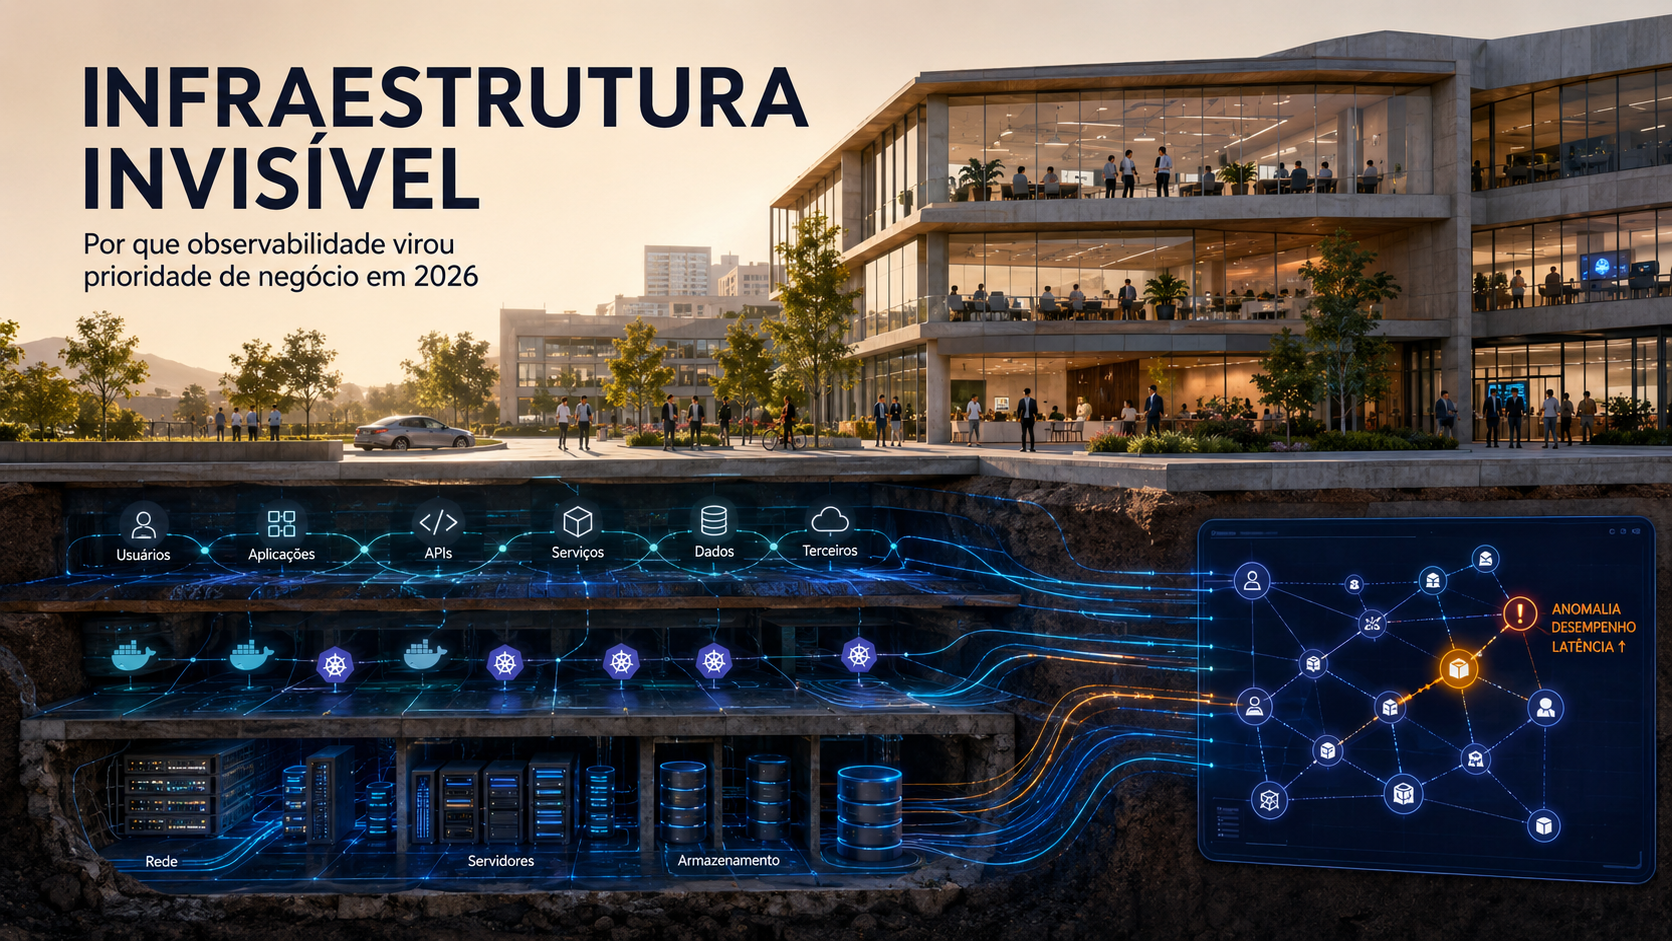
A equipe especializada identifica comportamentos suspeitos em tempo real e previne incidentes.

Para quem é indicado

Para quem é indicado

Operações que não podem parar e exigem zero brechas na segurança da informação.

Quais são os benefícios

Quais são os benefícios

Garante a continuidade do negócio ao detectar intrusões em segundos e neutralizar ataques antes que virem crises.

O ciclo de defesa EVERCO para visão completa da segurança cibernética

Diagnóstico e planejamento estratégico

Avaliação completa da postura de segurança atual para mapear ativos críticos, fluxos de dados, riscos e lacunas de visibilidade. Analisamos a conformidade regulatória (LGPD, ISO 27001) para estruturar o modelo de CSOC e o plano de evolução.

Design e arquitetura de segurança

Desenho da arquitetura centralizada (SIEM) e seleção de ferramentas de detecção (IDS/IPS, EDR, WAF). Estruturamos a centralização de logs, a integração de inteligência de ameaças (threat intelligence) e criamos os playbooks iniciais de resposta a incidentes.

Implementação e integração de ferramentas

Implantação do SIEM e do EDR com coleta e correlação de eventos de redes, servidores e endpoints. Configuramos os painéis de indicadores (MTTD, MTTR), os alertas de escalação automática e realizamos testes práticos para validar as detecções.

Operação 24/7 e resposta a incidentes

Monitoramento contínuo dividido em triagem de alertas (Tier 1), análise aprofundada (Tier 2) e investigação forense com caça de ameaças (Tier 3). Em caso de ataques ativos, nossa equipe atua imediatamente na contenção, erradicação e registro da causa raiz.

Análise e melhoria contínua

Avaliação mensal de métricas (MTTD e MTTR) para reduzir falsos positivos e ajustar as regras de correlação. Atualizamos os playbooks com base em ameaças emergentes e realizamos simulações para otimizar os processos, gerando relatórios executivos de postura.

Evolução e maturidade de CSOC

Progressão contínua dos níveis de maturidade com a implementação de automação de resposta (SOAR) e IA para detecção comportamental. Expandimos o escopo para segurança de aplicações e auditorias, adaptando o SOC a novos requisitos de negócio.

Threat Intelligence

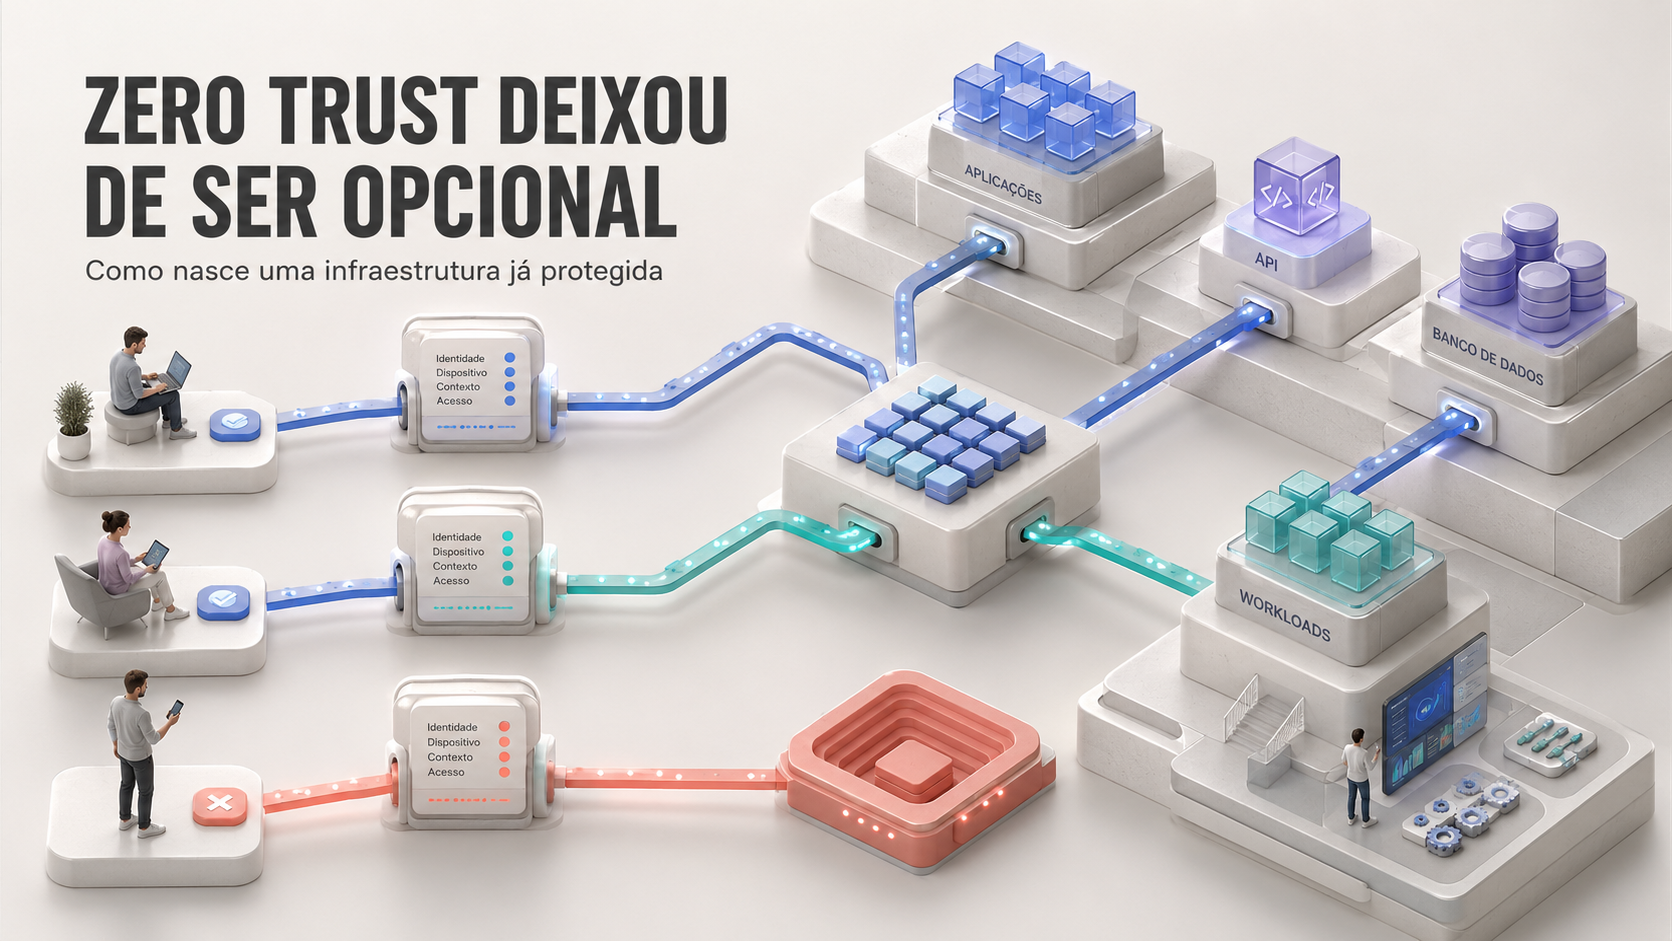
Seu cenário digital exige mais do que antivírus, exige um Centro de Operações de Segurança

Tecnologias que operamos

  • Paralisação de sistemas e portais Firewall de última geração
  • CalendarDot SIEM para gerenciamento de informações e eventos de segurança

Entregas do serviço

  • Falhas de continuidade de negócios Análise de logs e eventos
  • Sequestro de dados e sistemas Inteligência de ameaças
  • Fim da fragmentação de fornecedores Planos de contenção e mitigação
  • chart-donut 2 Métricas e relatórios de segurança cibernética
Solicite uma proposta de CSOC
Threat Intelligence
  • Database + 5 TB de logs processados por dia
  • Desktop + 2.000 dispositivos monitorados por dia
  • ChartScatter + 14.000 eventos analisados por segundo

A EVERCO acaba com a fragmentação de fornecedores

Centralização (one-stop-shop)

Centralização (one-stop-shop)

Um único parceiro integra operações de TI, segurança, jurídico e licenciamento.
Agilidade de fornecimento

Agilidade de fornecimento

Acesso direto a hardware e software de marcas líderes, sem intermediários.

Eficiência financeira (CapExOpEx)

Eficiência financeira (CapEx/OpEx)

Pagamento por serviço que evita grandes imobilizações de capital em ativos fixos.

Fale com um especialista
Jornada 360º

Tudo se conecta em uma arquitetura de sobrevivência corporativa

RiskOps

RiskOps

Diagnóstico

Avaliamos o nível de maturidade em segurança da empresa com Gap Analysis.

XaaSS

XaaSS

Estruturação

Fornecimento de tecnologia sob medida, de firewall e antivírus à telefonia.

TechOps

TechOps

Operação

Assumimos a gestão diária para garantir estabilidade.

SecOps

SecOps

Proteção contínua

Monitoramento 24h para garantir que nenhum ataque derrube o que foi construído.
Fale com um especialista

EVERCO: Inteligência que protege e valoriza seu negócio.

Fale com um especialista
350
clientes no Brasil
40
certificações
2.500
projetos concluídos
46.000
dispositivos monitorados
10.000.000
eventos analisados mensalmente

Ao lado dos líderes em gestão estratégica de informação e tecnologia de segurança

sophos
veeam
3cx
dell
wazuh
microsoft
bitdefender
ibm
SentinelOne 2

Sua segurança gerenciada com nosso domínio SecOps

Cada setor tem vulnerabilidades diferentes e a EVERCO responde de forma personalizada

Centro de Operações de Segurança (CSOC) explicado sem mistério

O que é um Centro de Operações de Cibersegurança?

É uma central dedicada que monitora a infraestrutura de TI em tempo real, 24 horas por dia, identificando e respondendo a ameaças cibernéticas antes que se transformem em incidentes graves.

O que significa CSOC?

CSOC é a sigla de Cybersecurity Operations Center (Centro de Operações de Cibersegurança). É a evolução do SOC tradicional, com foco específico em ameaças cibernéticas modernas, correlação de dados em larga escala e resposta orquestrada.

Como contratar o SOC da EVERCO?

O processo começa com uma avaliação diagnóstica sem custo, na qual a equipe da EVERCO analisa a infraestrutura atual, identifica os principais riscos e recomenda o nível de atendimento (N1 ou N2) mais adequado ao perfil da organização. A partir disso, apresentamos uma proposta customizada. Entre em contato pelo site ou pelo nosso canal de atendimento para agendar.

Quais são os níveis de atendimento do SOC da EVERCO?

A EVERCO oferece dois níveis de atendimento, adequados a diferentes perfis de organização:

SOC N1 — Monitoramento:

  • Vigilância 24×7 da infraestrutura
  • Detecção e classificação de alertas
  • Notificação imediata ao cliente
  • Relatórios periódicos de segurança
  • Equipe interna do cliente executa as correções

SOC N2 — Resposta ativa:

  • Tudo do N1, mais:
  • Contenção e isolamento de ativos comprometidos
  • Neutralização do vetor de ataque
  • Correção e remediação executadas pela EVERCO
  • Restauração da operação normal

Como saber qual nível é o mais adequado para minha organização?

A escolha depende de dois fatores principais: a maturidade da equipe interna de TI e o nível de risco aceitável. Se a organização possui analistas de segurança próprios e capacidade de resposta rápida, o N1 pode ser suficiente. Se não há equipe dedicada, ou se uma paralisação por incidente teria impacto crítico no negócio, o N2 é o nível recomendado. A EVERCO realiza uma avaliação inicial sem custo para indicar o nível mais adequado ao seu contexto.

Como o CSOC se diferencia de um antivírus?

Enquanto um antivírus reage a ameaças conhecidas em um único dispositivo, o CSOC correlaciona dados de toda a sua rede. Nossos analistas investigam comportamentos suspeitos e caçam invasores em tempo real para erradicar a ameaça antes que ela se espalhe.

O que acontece em caso de ameaça?

A resposta depende do nível contratado. No N1, a EVERCO notifica imediatamente o responsável técnico da organização com o detalhamento da ameaça, classificação de risco e orientações de contenção. No N2, nossa equipe atua de forma direta: isola os ativos comprometidos, neutraliza o vetor de ataque e restaura a normalidade da operação — com o menor impacto possível ao negócio — sem aguardar ação do cliente.

Para quem o CSOC é indicado?

Para empresas que operam sistemas críticos, lidam com dados sensíveis ou de saúde, realizam transações financeiras de alto volume, ou simplesmente não aceitam o risco de uma paralisação por incidente cibernético. Também é altamente recomendado para órgãos públicos que precisam garantir a continuidade de serviços essenciais à população e prevenir responsabilizações por falhas de segurança.

Aprendizado que fortalece a sua resiliência empresarial